Taproot 金庫(Vaults):非託管式比特幣借貸究竟如何運作
重點摘要(TL;DR)
過去十年間,每一種比特幣抵押貸款的運作方式都如出一轍:你把比特幣交給貸方,由他們持有,你只能祈禱他們會還給你。Celsius 沒有還、BlockFi 沒有還、Voyager 也沒有還。客戶的比特幣變成了別人的抵押品、別人的槓桿、別人的虧損。
但其實有另一種做法:把你的比特幣鎖進比特幣區塊鏈上的一段腳本(script),這段腳本精確定義了這筆資產「可以發生什麼事」——合作還款、自動清算,或者在貸方消失時你自己的逃生門。沒有裁量權、沒有資金混同、沒有再質押(rehypothecation),任何運行比特幣節點的人都能驗證。讓這一切成為可能的技術是 2021 年 11 月啟用的 Taproot,而將其用於借貸的方式,就稱為「Taproot 金庫」。
一、不斷摧毀比特幣貸方的那件事
每一家倒閉的比特幣貸方,死法都一樣:他們以「資金池託管」的方式持有客戶比特幣——把所有人的存款混進同一張資產負債表,然後做銀行會做的事:把它借出去。借給對沖基金、借給自家交易部門、借給關係企業、借給出價最高的任何人。
這種做法叫做「再質押」(rehypothecation)。它在幾乎所有地方都是合法的,幾乎所有傳統銀行都這樣運作,也是部分準備金制度的來源。在正常銀行環境中它能運作,是因為有存款保險、有央行作為最後貸款人、有數十年的監管基礎設施防止整個把戲崩盤。
但在加密借貸領域,這些全都不存在。音樂停止時,你那筆特定的比特幣已經沒了,混進了殘骸之中。你變成破產法庭上的無擔保債權人,有時只能拿回零頭,有時一等就是好幾年。
這不只是 Celsius 或 BlockFi 的問題,而是任何「由貸方自由裁量託管你抵押品」的借貸產品的結構性缺陷。唯一真正能修復它的方式,就是徹底移除裁量權。這正是 Taproot 金庫的用途。(如果你還沒管好自己的私鑰,建議先閱讀我們的冷儲存指南。)
二、Taproot 究竟為比特幣帶來了什麼
比特幣一直都有腳本。從第一天起,每個比特幣輸出(output)都由一支小程式鎖定,內容是「想花掉我,你必須證明這些事」。簡單錢包的腳本是「證明你知道這個公鑰對應的私鑰」;多簽錢包的腳本是「證明你持有 N 把指定金鑰中 M 把的簽名」。
在 Taproot 之前,複雜腳本有三個問題:
- 公開:輸出可被花費的所有條件,從建立那一刻起就在鏈上完全可見。
- 昂貴:複雜腳本佔用更多區塊空間,手續費更高。
- 受限:比特幣腳本語言被刻意限制。
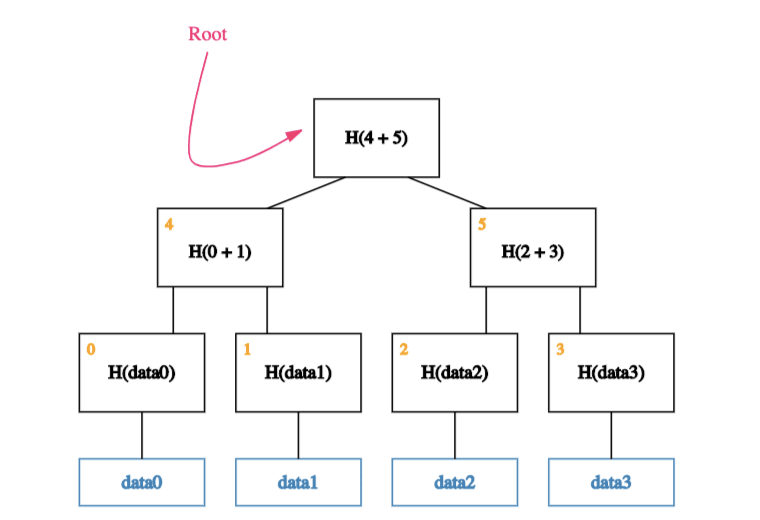
2021 年 11 月啟用的 Taproot 改變了這一切。一個 Taproot 輸出在鏈上看起來就像一把單獨的公鑰;複雜腳本被藏在一棵由可能的花費條件組成的 Merkle 樹裡,只有你實際使用的那條分支會在花費時被揭示。你只為用到的分支付費,其他分支保持不可見,而撰寫這些分支的語言(Tapscript)比舊版更有表達力。
實務上,你可以建立一個帶有 5 條、10 條甚至 50 條花費條件的比特幣輸出,每條各自綁定不同政策;在你真正動用某條分支之前,它在鏈上看起來就和普通的單鑰付款一模一樣。這正是「金庫」得以實現的原因。
三、金庫的概念
先忘掉實作細節。「金庫」到底是什麼意思?
金庫是一個可以用多種方式花費的比特幣輸出:每條花費路徑在不同條件下觸發,且有權觸發各路徑的當事人各不相同。
舉個簡單例子:想像一個存放家庭儲蓄的金庫,有三種花費方式:
- 你的伴侶簽名,資金轉到雙方共同控制的提款地址;
- 你單獨簽名,資金轉到你控制的地址,但要等 30 天的時間鎖;
- 一位信任的家庭成員連同公證人簽名,資金可轉到任何指定地址——僅限緊急情況。
三扇門,各自有自己的政策。比特幣借貸金庫的運作邏輯完全相同。
四、比特幣借貸金庫的三扇門
一個非託管比特幣抵押貸款金庫通常有三條花費路徑:
門一:合作還款
借款人以美元(通常是穩定幣)償還貸款。貸方的簽名基礎設施驗證還款後,共同簽署一筆釋放抵押品的交易,借款人在建立金庫時指定的提款地址拿回比特幣。絕大多數貸款都應該走這條路——相當於還清房貸後拿回地契。
門二:清算
借款人的抵押品價值跌破清算門檻,或貸款到期未還。這扇門由貸方基礎設施簽名,不需要借款人簽名。腳本強制規定這條路徑只能把資金送往特定的清算地址,而不是貸方想去的任何地方。資金到達後進入荷蘭式拍賣(價格從高開始逐步下降,直到有買家接手)。價格不由貸方決定,由市場決定。拍賣所得用於償還貸款,剩餘部分退還借款人。
門三:單邊退出
這才是關鍵的一扇門。如果貸方消失了(破產、被駭、被監管消滅、或單純人間蒸發),借款人可以自行動用退出門:不需與貸方協調、不需法律程序、不需破產法庭。他們用公開工具構造交易、廣播到比特幣網路,資金就會回到自己的錢包。
有個但書:這條路徑受相對時間鎖(relative timelock)限制,通常約一年。存款後必須經過足夠時間才能走這條路。時間鎖給了貸方一個很長的窗口,在正常營運下使用門一或門二。實務上門三幾乎永遠不該被用到——它是煙霧警報器,不是大門。但這扇門確實存在、由比特幣腳本強制執行,任何人都無法推翻。
這才是比特幣抵押借貸語境下「非託管」的真正含義:不是「貸方承諾會還幣」、不是「貸方有保險」、也不是「貸方使用受監管的託管機構」——而是「即使經營貸方的所有人明天全部消失,你仍然只需一個比特幣節點和一套公開軟體,就能取回你的比特幣」。
五、上鎖的門:NUMS 技巧
每個 Taproot 輸出還有第四條我們尚未談到的路徑,稱為「密鑰路徑花費」(key-path spend)。
技術上,Taproot 輸出由一把單獨的公鑰鎖定,腳本路徑只是掛在旁邊的備案。大多數 Taproot 錢包把密鑰路徑當作便宜且隱私的轉帳方式,由各方持有對應私鑰的份額並協作簽名。
但在比特幣借貸金庫中,密鑰路徑是危險的。如果貸方和借款人共享一把可以繞過三扇門直接花費輸出的密鑰,金庫的意義就蕩然無存——貸方的簽名基礎設施可能串謀(或被攻破),在約定規則之外動用資金。
解法是使用 NUMS 內部密鑰。NUMS 代表「Nothing Up My Sleeve」(袖裡無乾坤)。做法是構造一把公鑰,並能證明沒有任何人知道對應的私鑰。標準做法是對一個已知的字串(例如「SURGE-NUMS」或「BIP-341-NUMS」)取 SHA-256 雜湊,用該雜湊值作為公鑰的 x 座標。任何人都能驗證這把密鑰確實由此生成;而沒有人能從雜湊輸出反推私鑰,因為那等於要攻破 SHA-256——那也等於攻破整個比特幣。
實際效果:構造正確的借貸金庫,其密鑰路徑花費可被證明是無用的。花費輸出的唯一方式,就是走三條腳本路徑之一。貸方即使想繞過規則也做不到。這正是區分「真正的非託管產品」與「行銷話術」的細節。在把比特幣託付給任何 Taproot 金庫之前,務必確認其密鑰路徑已被禁用。
六、誰來簽名:門檻簽名(Threshold Signatures)
門一和門二都需要貸方簽名。如果貸方是一家只有一把簽名金鑰的公司,那你只是把託管模式多包了幾層皮。金鑰外洩、內部員工舞弊、或監管機構扣押貸方基礎設施,全都成為單點故障。
解法是門檻簽名:把貸方的簽名金鑰拆分給多個獨立方,必須達到門檻人數才能產生有效簽名。3-of-5 門檻意味著 5 位簽名者中任意 3 位可共同簽署交易,但 2 位不行。簽名者之間不需要互相信任,只需遵循協議。
比特幣有幾種可用的門檻簽名方案,最常見的兩種是 FROST(Flexible Round-Optimized Schnorr Threshold)和 Lindell 2024:
- FROST:研究充分、實作廣泛,產生的 Schnorr 簽名在鏈上與單方簽名無法區分。
- Lindell 2024:較新,具備「可識別中止」(identifiable abort)的特性:若某位簽名者在簽名過程中作弊,協議會產生密碼學證據指明是誰幹的——當你想在經濟上懲罰作弊的簽名者時,這點很重要。
對任何宣稱採用門檻簽名的貸方,更難的問題是:簽名者到底是誰?如果 5 位簽名者全是同一家公司的員工,3-of-5 就毫無意義。要尋找獨立營運、地理分散、聲譽各自獨立的簽名者。如果貸方尚未公布簽名者名單,在去中心化主張兌現之前,先把它當作「待驗證」。
七、這對身為借款人的你意味著什麼
如果你正在考慮比特幣抵押貸款,上述架構改變了你評估產品的方式:
- 託管是可驗證的:你應該能在比特幣區塊鏈瀏覽器(mempool.space 就可以)查到你的金庫地址,看到你的抵押品作為一筆普通 UTXO 靜靜躺在那裡。你應該能驗證腳本、看到三條花費路徑、確認密鑰路徑已禁用。如果貸方無法讓你在鏈上看到抵押品,你就回到了託管模式。
- 再質押不可能發生:你的比特幣不在資金池裡、不會被借給交易員、從存入到取回之間完全不動——除非三扇門之一被觸發。你隨時可以在鏈上驗證這一點。
- 逃生門是真實的:貸方消失時,你可以自己取回抵押品。事先測試它:在測試網金庫上運行單邊退出工具,確認它有效。不要只聽貸方的說詞。
- 信任假設轉移了:你不再信任貸方的償付能力、託管安排或保險,而是信任:比特幣腳本確實如其所言運作、門檻簽名設置有足夠多的獨立簽名者以防串謀、以及(如果貸方使用的話)EVM 信貸合約已經過審計。
- 智能合約風險是真實的:大多數非託管比特幣借貸產品用 EVM 鏈做信貸記帳層。比特幣這一側可能滴水不漏,EVM 那一側卻可能有漏洞。兩側的審計狀況都重要。
- 清算行為不同:在託管型貸方那裡,清算通常意味著「貸方以內部能拿到的任何價格賣掉你的 BTC」;在非託管金庫中,清算通常意味著「你的 BTC 進入公開荷蘭式拍賣」。拍賣機制更透明,但也更慢。
八、真實世界的實作:Surge Credit
目前對上述架構發展最完整的實作是 Surge Credit——一個比特幣抵押的美元信用額度產品,於 2026 年 4 月上線主網公開測試版。
Surge 構建的 Taproot 金庫完全採用本文描述的三門模式:合作還款、在 Base(Coinbase 的以太坊 L2)上透過荷蘭式拍賣自動清算、以及附約一年 CSV 時間鎖的單邊退出。密鑰路徑使用由字串「SURGE-NUMS」的 SHA-256 雜湊派生的 NUMS 內部密鑰予以禁用。門檻簽名方案是 Lindell 2024,在「分散式託管網路」(Distributed Custody Network)上採簡單多數門檻。信貸記帳運行在 Base 上,USDC 透過 Circle 的 CCTP v2 跨鏈流動。
協議層的工作正由 Brandon Black(reardencode)審計——他是 BIP-349(OP_INTERNALKEY)的共同作者、BitGo 前 Taproot 錢包工程師。截至撰稿時,EVM 合約也在審計中。治理結構採雙實體模式(Amby Inc. 負責開發軟體,Surge Foundation 負責治理協議),類似 Aave 和 Morpho。
就本教學而言,Surge 是目前展示 Taproot 金庫模式如何落地為可用產品的最清晰範例:金庫構造有原則、密鑰路徑禁用正確、門檻簽名方案選擇得當、逃生門真實且可測試。類似架構的其他實作將會陸續出現,也應該出現。關於利率、條款、目前實績以及使用測試版產品的真實取捨,請參閱我們完整的 Surge Credit 評測。
九、評估任何比特幣抵押貸方時該看什麼
評估任何宣稱「非託管」的產品時的快速檢查清單:
- 你能在鏈上看到自己的抵押品嗎? 在 mempool.space 或任何比特幣瀏覽器查你的金庫地址。它應該是一筆由 Taproot 腳本控制的普通 UTXO,而不是貸方內部帳本上的一個數字。
- 密鑰路徑被禁用了嗎? 直接問貸方。答案應該是「是」,且他們應能指出 NUMS 構造方式。如果答案是否定的,或他們不知道你在說什麼,那這個金庫就不是真正的非託管。
- 單邊退出路徑存在嗎?你能測試嗎? 索取退出工具,若有測試網金庫就跑一遍,驗證時間鎖長度,驗證該路徑完全不依賴貸方基礎設施也能運作。
- 門檻簽名設置透明嗎? 有幾位簽名者?具名嗎?獨立嗎?未來有新簽名者加入的管道嗎?
- 審計狀況如何? 誰審計了比特幣腳本側?誰審計了 EVM 側?報告公開嗎?發現的問題修復了嗎?
- 清算時會發生什麼? 荷蘭式拍賣、內部出售、還是中心化訂單簿?拍賣所得流向何處?剩餘部分退還借款人嗎?
- 貸方的金鑰放在哪裡? 硬體安全模組(HSM)?熱錢包基礎設施?多雲?地理分散?
- 治理結構是什麼? 協議可升級嗎?誰控制升級金鑰?有基金會嗎?團隊除了對創投負責之外,還對誰負責?
在上述任一項失分的貸方不一定是壞貸方,但每一個缺口都是你在決定投入多少資金前應該了解的。今天在整份清單上表現良好的貸方很少見,未來幾年會逐漸變多。
十、前沿與尚待解決的問題
Taproot 金庫模式尚未完成,走向主流之前還有幾件事需要成熟:
- 分散式託管網路(DCN)的規模化去中心化: 目前的分散式託管網路通常很小(3 到 10 位簽名者),且身分往往不透明。擴展到數十甚至數百位具公開聲譽、有經濟利害關係的獨立簽名者,仍是未解之題。
- 跨鏈依賴: 大多數非託管比特幣貸方使用 EVM 鏈作為信貸引擎,因為單靠比特幣腳本難以處理利息累計、浮動利率計算或多資產記帳。如果信貸鏈停擺,日常借款流程就斷了——單邊退出路徑仍然可用,但即時體驗會降級。減少這種依賴是活躍的研究方向。
- 比特幣原生的法幣出口: 目前大多數產品輸出的是 EVM 鏈上的穩定幣 USDC,要從 USDC 換成銀行帳戶裡的法幣,仍需中心化交易所或 MoonPay 這類服務。比特幣原生的法幣出口需要成熟,體驗才能像託管型貸方一樣順暢。
- 稅務與法律明確性: 以比特幣為抵押品的非託管貸款,在法律分類上不同於傳統擔保貸款,各國稅法下的處理方式尚未塵埃落定。借款人應諮詢自己的稅務顧問。
- 跨金庫隱私: 目前每個金庫在鏈上看起來都略有不同,老練的觀察者可能根據腳本模式或交易圖譜,把某家貸方的所有金庫聚類在一起。改善鏈上匿名集是持續進行中的工作。
結語
比特幣抵押貸款市場正處於轉型之中。定義了 2020–2022 週期的託管模式,已經吞掉了它最大的三個玩家。下一個週期建立在不同的地基上:貸方的承諾,被一段人人都能驗證的腳本和一扇沒有人能推翻的逃生門所取代。
它尚未完成:去中心化的故事還有缺口、使用者體驗還有摩擦、審計基礎設施仍在成熟。但方向是對的,而且這是唯一正對「比特幣貸方為何一再爆雷」根本原因的方向。如果你打算用比特幣借款,先搞清楚自己用的是哪種模式;如果你打算借出比特幣(或以比特幣為擔保的穩定幣),先搞清楚金鑰到底在誰手上。正確做這件事的技術今天已經存在,正確使用它的產品仍然稀少。但差距正在縮小,而「相信我們」這個答案,每經過一個週期就愈來愈不可接受。
常見問題(FAQ)
什麼是 Taproot 金庫?
Taproot 金庫是一個由 Taproot 腳本鎖定、具有多條可能花費路徑的比特幣輸出;每條路徑在不同條件下觸發,並由比特幣腳本(而非託管人)強制執行。在比特幣抵押借貸的語境中,典型金庫有三條路徑:合作還款、自動清算,以及貸方消失時借款人的單邊退出。金庫地址就是一筆普通的比特幣 UTXO,可在 mempool.space 等任何區塊鏈瀏覽器上查到。
什麼是再質押(rehypothecation)?為什麼對比特幣貸款重要?
再質押是指貸方拿走你的抵押品並用於自己的目的:借給交易員、作為自己貸款的抵押品、或以其他方式讓它暴露在風險中。這在幾乎所有地方都合法,幾乎所有傳統銀行都這麼做。在加密借貸中,它正是讓 Celsius、BlockFi 和 Voyager 破產的機制——當貸方的賭注失敗,你那筆特定的比特幣就沒了,混進他們資產負債表的殘骸裡,你成為破產法庭上的無擔保債權人。非託管 Taproot 金庫設計讓再質押在結構上不可能發生,因為你的比特幣從不離開腳本。
什麼是 NUMS 技巧?
NUMS 代表「Nothing Up My Sleeve」。在 Taproot 借貸金庫中,密鑰路徑花費是第四種可能動用資金的方式,會讓各方繞過腳本路徑。為禁用它,開發者用已知字串(如「SURGE-NUMS」或「BIP-341-NUMS」)的 SHA-256 雜湊來構造內部公鑰。任何人都能驗證這把密鑰確實如此生成,而沒有人能從雜湊輸出推出私鑰,因為那需要攻破 SHA-256。結果就是:密鑰路徑被證明無用,貸方即使串謀也無法繞過腳本。
在 Taproot 金庫中,我的比特幣可能在我不同意的情況下被動用嗎?
只能透過明確的腳本路徑,絕不會透過任何人的裁量。合作還款需要你先償還債務,然後雙方共同簽名。清算只有在你的抵押率跌破清算門檻時才會發生,且即便如此,資金也必須流經指定的清算地址和荷蘭式拍賣。除這兩種情況外,剩下的唯一路徑是你自己的單邊退出——受約一年的相對時間鎖限制。不存在任何「讓貸方直接拿走你比特幣」的路徑。
審計真的有用嗎?
有用,但僅限於公開的、近期的、由真正理解被審計技術的人所執行的審計。對 Taproot 金庫借貸產品,你至少需要兩份審計:一份針對比特幣腳本側,由比特幣協議專家(而非泛泛的加密審計公司)執行;一份針對處理信貸記帳的 EVM 智能合約側。兩份報告都應公開,且所有發現都應有修復紀錄。如果貸方聲稱有審計卻拿不出報告,就把這個說法當作未經證實。
FROST 與 Lindell 2024(Lin24):哪個門檻簽名方案更好?
兩者都在鏈上產生與單方簽名無法區分的有效 Schnorr 簽名。FROST 較老、研究更廣泛,是大多數門檻簽名部署的預設選項。Lindell 2024 較新,具備「可識別中止」特性:若簽名者在簽名過程中作弊,協議會產生密碼學證據指明是誰——當你想在經濟上懲罰作弊者時這點很重要。對借款人來說,兩者都是合理選擇,也都強過單一簽名金鑰。對任何貸方而言,更難的問題是「簽名者到底是誰」,而不是「用哪個方案」。
為什麼大多數非託管比特幣貸方使用 Base 或其他 EVM 鏈?
因為單靠比特幣腳本難以處理利息累計、浮動利率計算、多資產記帳或荷蘭式拍賣,而 EVM 鏈可以。分工是:比特幣負責在 Taproot 金庫中持有抵押品,EVM 鏈(通常是 Coinbase 的以太坊 L2 Base)負責運行信貸引擎,USDC 透過 Circle 的 CCTP 跨鏈流動。代價是 EVM 側真實的智能合約風險,以及日常借還款對該鏈正常運作的依賴。即使 EVM 鏈停擺,單邊退出路徑仍然可用。
如果貸方消失,我能取回我的比特幣嗎?
可以——如果金庫構造正確的話。單邊退出路徑正是整個設計的核心。經過相對時間鎖(通常約一年)後,你可以用公開的退出工具自行構造比特幣交易、廣播到比特幣網路,資金就會回到你的錢包。不需與貸方協調、不需破產法庭。你應該事先在測試網金庫上測試退出工具、確認它有效,而不是只聽信貸方的說詞。